Boletos Falsos por E-mail: Como Criminosos Exploram Servidores Mal Configurados
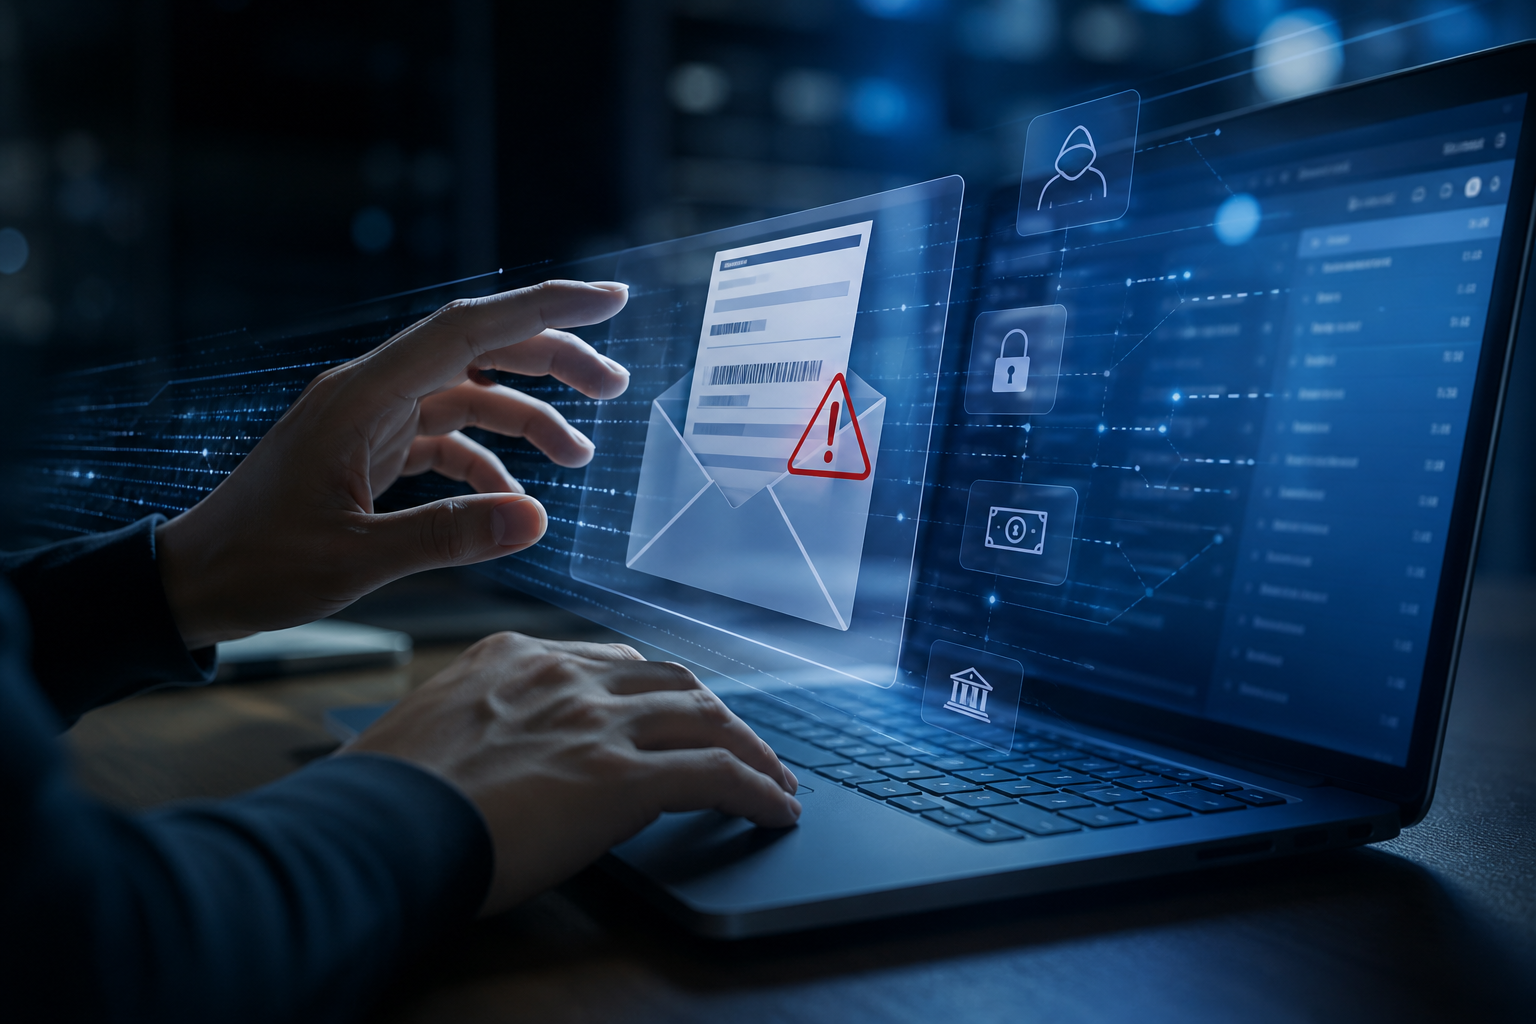
Todo mês, empresas brasileiras perdem dinheiro pagando boletos que nunca deveriam ter chegado às suas caixas de entrada. O golpe é simples na aparência, mas tecnicamente sofisticado: criminosos enviam boletos falsos se passando por fornecedores reais, bancos ou prestadores de serviço. O destinatário vê um remetente familiar, abre o e-mail sem desconfiança e efetua o pagamento. Quando a fraude é descoberta, o dinheiro já não pode ser recuperado.
O que poucos gestores sabem é que boa parte desses ataques só funciona porque os servidores de e-mail das empresas — tanto o do remetente falsificado quanto o do destinatário — estão configurados de forma inadequada. Entender essa relação é o primeiro passo para fechar essa porta.
Como Funciona o Golpe do Boleto Falso
O ataque mais comum é chamado de e-mail spoofing: o criminoso forja o campo "De" da mensagem para exibir um endereço legítimo, como financeiro@seusfornecedor.com.br, mesmo enviando o e-mail de um servidor completamente diferente.
O processo segue, geralmente, estas etapas:
- O atacante identifica um fornecedor ou banco com o qual sua empresa tem relacionamento frequente.
- Ele envia um e-mail falsificando o domínio desse fornecedor, anexando um boleto com os dados bancários trocados.
- O colaborador financeiro recebe a mensagem, reconhece o remetente e efetua o pagamento sem verificar a autenticidade do documento.
- O valor cai na conta do fraudador, e a empresa só descobre o problema quando o fornecedor real cobra a dívida em aberto.
O spoofing funciona quando não existem mecanismos técnicos que impeçam servidores não autorizados de enviar e-mails em nome de um domínio legítimo. É exatamente aí que a configuração do servidor de e-mail entra em cena.
As Três Configurações que Bloqueiam o Spoofing
Existem três protocolos de autenticação de e-mail que, quando implementados corretamente, tornam o spoofing extremamente difícil. Eles atuam em camadas complementares e precisam funcionar juntos.
SPF — Sender Policy Framework
O SPF é um registro publicado no DNS do domínio que lista quais servidores estão autorizados a enviar e-mails em seu nome. Quando um servidor de destino recebe uma mensagem, ele consulta esse registro e verifica se o servidor de origem está na lista.
Se o domínio seusfornecedor.com.br tiver um SPF bem configurado, qualquer e-mail enviado de um servidor não autorizado será identificado como suspeito. Sem o SPF, qualquer servidor do mundo pode enviar e-mails fingindo ser esse domínio sem que haja uma verificação técnica básica.
DKIM — DomainKeys Identified Mail
O DKIM adiciona uma assinatura digital criptografada a cada e-mail enviado. O servidor destinatário usa uma chave pública, também publicada no DNS, para verificar se a mensagem não foi alterada durante o trajeto e se realmente partiu de um servidor autorizado pelo domínio.
Mesmo que um criminoso consiga passar pelo SPF, o DKIM oferece uma segunda camada de verificação. Um boleto inserido por um atacante em uma mensagem interceptada, por exemplo, quebraria a assinatura DKIM e sinalizaria a adulteração.
DMARC — Domain-based Message Authentication, Reporting and Conformance
O DMARC é o protocolo que une o SPF e o DKIM e define o que deve acontecer quando uma mensagem falha nas verificações. Ele permite que o proprietário do domínio instrua os servidores destinatários a:
- Não fazer nada (política none): apenas monitorar e gerar relatórios.
- Colocar em quarentena (política quarantine): mover mensagens suspeitas para spam.
- Rejeitar (política reject): bloquear completamente a entrega de e-mails não autenticados.
Além disso, o DMARC envia relatórios periódicos ao administrador do domínio, mostrando quem está tentando enviar e-mails em seu nome. Isso oferece visibilidade real sobre tentativas de abuso do seu domínio.
Uma configuração DMARC com política reject é o nível mais alto de proteção e significa que e-mails fraudulentos simplesmente não chegam ao destinatário.
O Problema dos Dois Lados
É importante entender que a proteção depende de ambos os lados da comunicação:
- Se o domínio do remetente não tem SPF, DKIM e DMARC configurados, criminosos podem falsificá-lo facilmente para enganar seus clientes e parceiros.
- Se o servidor de e-mail do destinatário não valida esses protocolos, ele entregará mensagens falsificadas na caixa de entrada normalmente, mesmo que o domínio do remetente esteja bem protegido.
Ou seja, proteger apenas o seu domínio não é suficiente se o servidor que recebe os e-mails da sua empresa não faz as verificações adequadas. A configuração precisa ser correta nos dois extremos.
Outros Fatores que Aumentam o Risco
Além da ausência dos protocolos de autenticação, outros problemas de configuração ampliam a vulnerabilidade das empresas a golpes de boleto falso:
- Filtros de spam desatualizados ou mal calibrados, que deixam mensagens suspeitas passarem sem análise.
- Ausência de sandboxing de anexos, que permitiria analisar PDFs maliciosos antes de entregá-los ao usuário.
- Falta de políticas de e-mail documentadas, deixando colaboradores sem critérios claros para validar cobranças recebidas por e-mail.
- Domínios sem monitoramento ativo, o que impede que a empresa saiba quando seu nome está sendo usado em fraudes contra terceiros.
Boas Práticas Operacionais para Reduzir o Risco
A tecnologia resolve grande parte do problema, mas processos internos também são essenciais. Algumas práticas que fazem diferença no dia a dia financeiro da empresa:
- Sempre confirmar boletos de valores relevantes por telefone, usando um número previamente cadastrado — nunca o número que consta no próprio e-mail.
- Verificar os dados do beneficiário antes de efetuar qualquer pagamento, comparando com registros anteriores.
- Desconfiar de boletos recebidos fora do ciclo habitual de cobrança ou com valores ligeiramente diferentes do esperado.
- Treinar a equipe financeira periodicamente sobre as características visuais e comportamentais desse tipo de golpe.
Como a RBN Tecnologia Pode Ajudar
Configurar SPF, DKIM e DMARC corretamente exige conhecimento técnico e atenção aos detalhes. Um registro mal escrito pode bloquear e-mails legítimos ou deixar brechas que os criminosos continuarão explorando. Além disso, manter essas configurações atualizadas à medida que a infraestrutura de e-mail da empresa evolui é um trabalho contínuo.
A RBN Tecnologia realiza a auditoria completa da configuração de e-mail da sua empresa, identifica vulnerabilidades existentes e implementa os protocolos de autenticação de forma adequada ao seu ambiente. Também configuramos filtros avançados, políticas de segurança e monitoramento contínuo para que sua equipe financeira possa trabalhar com muito mais segurança.
Se a sua empresa ainda não tem certeza se o domínio está protegido contra spoofing, esse é o momento certo para descobrir — antes que um boleto falso chegue à caixa de entrada do seu financeiro.